Σοβαρά ερωτήματα για την ασφάλεια και την αξιοπιστία των ψηφιακών μηχανισμών ταυτοποίησης στην Ευρωπαϊκή Ένωση προκαλεί η επιτυχής παραβίαση της νεότερης έκδοσης της επίσημης εφαρμογής επιβεβαίωσης ηλικίας. Ο Βρετανός ερευνητής κυβερνοασφάλειας Paul Moore ανακοίνωσε ότι κατάφερε να παραβιάσει τη νεότερη έκδοση (2026.07-1) της εφαρμογής, αναδεικνύοντας κρίσιμα κενά σε ένα εργαλείο που προορίζεται να λειτουργήσει ως βασική δικλείδα προστασίας για ανηλίκους στο διαδίκτυο.
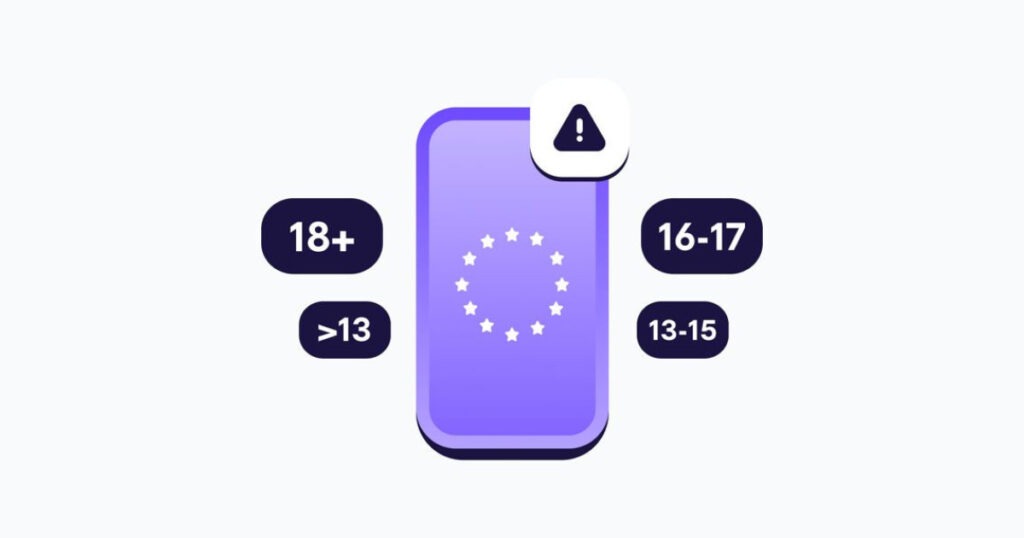
Η εφαρμογή επιβεβαίωσης ηλικίας αποτελεί κομβικό στοιχείο της ευρωπαϊκής στρατηγικής για τον έλεγχο πρόσβασης σε περιεχόμενο που απευθύνεται αποκλειστικά σε ενήλικες. Στοχεύει στη δημιουργία ενός ενιαίου, αξιόπιστου και διαλειτουργικού μηχανισμού, τον οποίο θα μπορούν να χρησιμοποιούν πλατφόρμες και πάροχοι ψηφιακών υπηρεσιών σε ολόκληρη την ΕΕ.
Η παρέμβαση του Paul Moore
Ο Paul Moore, γνωστός για τις παρεμβάσεις του σε ζητήματα ασφάλειας ψηφιακών συστημάτων, προχώρησε στη δοκιμή της έκδοσης (2026.07-1) της εφαρμογής, επιδιώκοντας –όπως έχει πράξει και στο παρελθόν με άλλα συστήματα– να εντοπίσει πιθανά κενά ασφαλείας. Η επιτυχής παραβίαση, σύμφωνα με όσα έγιναν γνωστά, αναδεικνύει ότι ακόμη και οι πλέον πρόσφατες αναβαθμίσεις δεν εγγυώνται από μόνες τους πλήρη θωράκιση απέναντι σε κακόβουλες ενέργειες.
Η αποκάλυψη έχει ιδιαίτερη βαρύτητα, καθώς πρόκειται για την επίσημη εφαρμογή επιβεβαίωσης ηλικίας, η οποία φιλοδοξεί να αποτελέσει πρότυπο για τα κράτη-μέλη. Η ύπαρξη ευπαθειών σε μια τέτοια υποδομή εγείρει ανησυχίες όχι μόνο για την αποτελεσματικότητα του ελέγχου ηλικίας, αλλά και για την προστασία προσωπικών δεδομένων των χρηστών.
Ζητήματα αξιοπιστίας και προστασίας δεδομένων
Τα συστήματα επιβεβαίωσης ηλικίας καλούνται να ισορροπήσουν ανάμεσα σε δύο απαιτήσεις: αφενός την αξιόπιστη ταυτοποίηση ότι ένας χρήστης είναι ενήλικος, αφετέρου τη διασφάλιση ότι δεν γίνεται υπερβολική συλλογή ή αποθήκευση ευαίσθητων πληροφοριών. Οποιοδήποτε κενό ασφαλείας μπορεί να υπονομεύσει αυτή την ισορροπία, είτε επιτρέποντας την παράκαμψη των περιορισμών είτε εκθέτοντας δεδομένα.
Η παραβίαση της έκδοσης (2026.07-1) από τον Paul Moore έρχεται σε μια περίοδο όπου η ΕΕ επενδύει σημαντικά στη ρύθμιση του ψηφιακού περιβάλλοντος, επιχειρώντας να ενισχύσει την προστασία των ανηλίκων και να επιβάλει αυστηρότερους κανόνες στις διαδικτυακές πλατφόρμες. Το περιστατικό ενδέχεται να οδηγήσει σε επανεξέταση των τεχνικών προδιαγραφών και σε περαιτέρω ελέγχους ασφαλείας πριν από την ευρεία εφαρμογή του συστήματος.
Οι πιθανές συνέπειες
Σε θεσμικό επίπεδο, η υπόθεση αναμένεται να τροφοδοτήσει συζητήσεις για το κατά πόσο οι υφιστάμενοι μηχανισμοί ελέγχου και πιστοποίησης λογισμικού επαρκούν. Παράλληλα, αναδεικνύεται ο ρόλος της κοινότητας των ερευνητών κυβερνοασφάλειας, οι οποίοι συχνά εντοπίζουν αδυναμίες πριν αυτές αξιοποιηθούν από εγκληματικά δίκτυα.
Για τους χρήστες, το περιστατικό λειτουργεί ως υπενθύμιση ότι κανένα ψηφιακό σύστημα δεν είναι απρόσβλητο. Για τους αρμόδιους φορείς, αποτελεί σαφές μήνυμα ότι η διαρκής αναβάθμιση, οι ανεξάρτητοι έλεγχοι και η διαφάνεια είναι απαραίτητα στοιχεία για την οικοδόμηση εμπιστοσύνης.
Η επιτυχής παραβίαση της εφαρμογής από τον Paul Moore δεν σημαίνει απαραίτητα κατάρρευση του εγχειρήματος, αλλά αναδεικνύει τις προκλήσεις που συνοδεύουν κάθε φιλόδοξη ψηφιακή μεταρρύθμιση. Το ζητούμενο πλέον είναι αν και πώς οι αρμόδιες αρχές θα αξιοποιήσουν τα ευρήματα, ώστε η επόμενη έκδοση να είναι ουσιαστικά πιο ανθεκτική και αξιόπιστη.
Comments
Διαβάστε επίσης
 Ποιος θα ελέγξει την τεχνητή νοημοσύνη; Η νέα ταινία για την OpenAI που δεν χαρίζεται σε κανέναν7 Οκτωβρίου 2026
 Το Xiaomi Vision GT έρχεται στο Gran Turismo 7 τον Οκτώβριο7 Οκτωβρίου 2026
 Διαθέσιμο το αναβαθμισμένο μοντέλο AI της Google Nano Banana 2.1 για επεξεργασία εικόνας7 Οκτωβρίου 2026
 Πώς επιλέγεις router για το σπίτι7 Οκτωβρίου 2026